InternacionalVulnerabilidades
16 de septiembre de 2026critica
Detectan intentos de explotación de WSO2 con JWT falsificados y privilegios administrativos
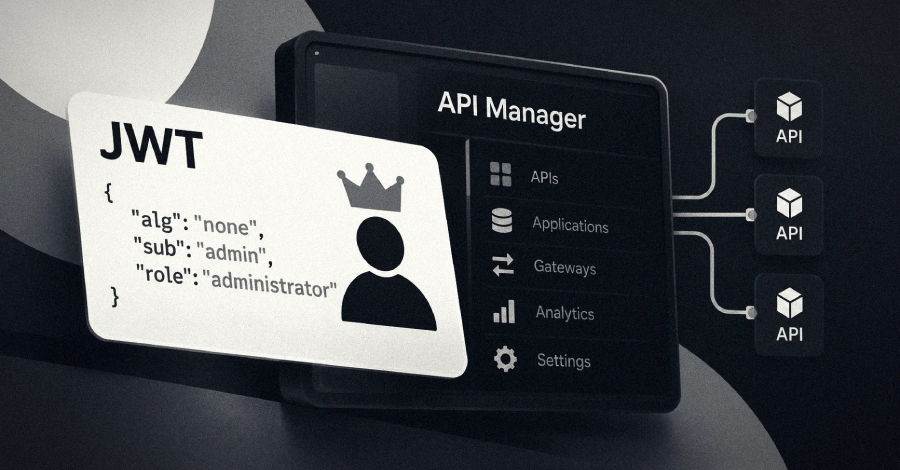
Investigadores observaron tokens JWT manipulados dirigidos a CVE-2026-5430, una falla crítica que permite omitir autenticación y asumir cuentas administrativas en WSO2 API Manager y componentes relacionados.
Leer informe completo