NIST propone integrar el riesgo de TIC en las decisiones empresariales
NIST propone integrar el riesgo de TIC en las decisiones empresariales
El borrador SP 800-221r1 propone vincular riesgos de ciberseguridad, privacidad, cadena de suministro, OT e IoT con la gestión integral empresarial. NIST recibe comentarios hasta el 7 de diciembre de 2026.
Qué publicó NIST
El 22 de octubre de 2026, el National Institute of Standards and Technology (NIST) abrió a comentarios públicos el borrador inicial de la revisión 1 de SP 800-221, titulado Enterprise Impact of Information and Communications Technology (ICT) Risk: Governing and Managing ICT Risk Programs Within an Enterprise Risk Portfolio. El periodo de comentarios se extiende hasta el 7 de diciembre de 2026. Es un borrador, no una publicación final ni una obligación regulatoria general.
La propuesta atiende un problema de gobierno: las organizaciones suelen gestionar por separado los riesgos de ciberseguridad, privacidad, proveedores, operaciones industriales y dispositivos conectados, aunque un mismo incidente puede afectar a varios de esos ámbitos al mismo tiempo.
Un enfoque integrado para el riesgo tecnológico
NIST describe la gestión del riesgo de tecnologías de información y comunicaciones como una actividad que atraviesa varias disciplinas, entre ellas ciberseguridad, privacidad, cadena de suministro, tecnología operacional e Internet de las cosas. El documento propone agregar y normalizar información de riesgo para reconocer escenarios interdependientes y comunicar sus consecuencias en términos financieros, de misión y reputación.
La intención es que las autoridades ejecutivas puedan comparar escenarios tecnológicos con otros riesgos empresariales y asignar recursos con una visión común. En vez de limitar el debate a vulnerabilidades o controles técnicos, el enfoque busca explicar cómo una falla puede interrumpir servicios, aumentar costos, comprometer información o afectar objetivos estratégicos.
Relación con CSF 2.0 y gobierno
El borrador se alinea con marcos existentes, incluido el NIST Cybersecurity Framework (CSF) 2.0. Da especial importancia a la función Govern: la estrategia, supervisión y asignación de recursos de seguridad deben conectarse con la estrategia institucional y la gestión de riesgos empresariales.
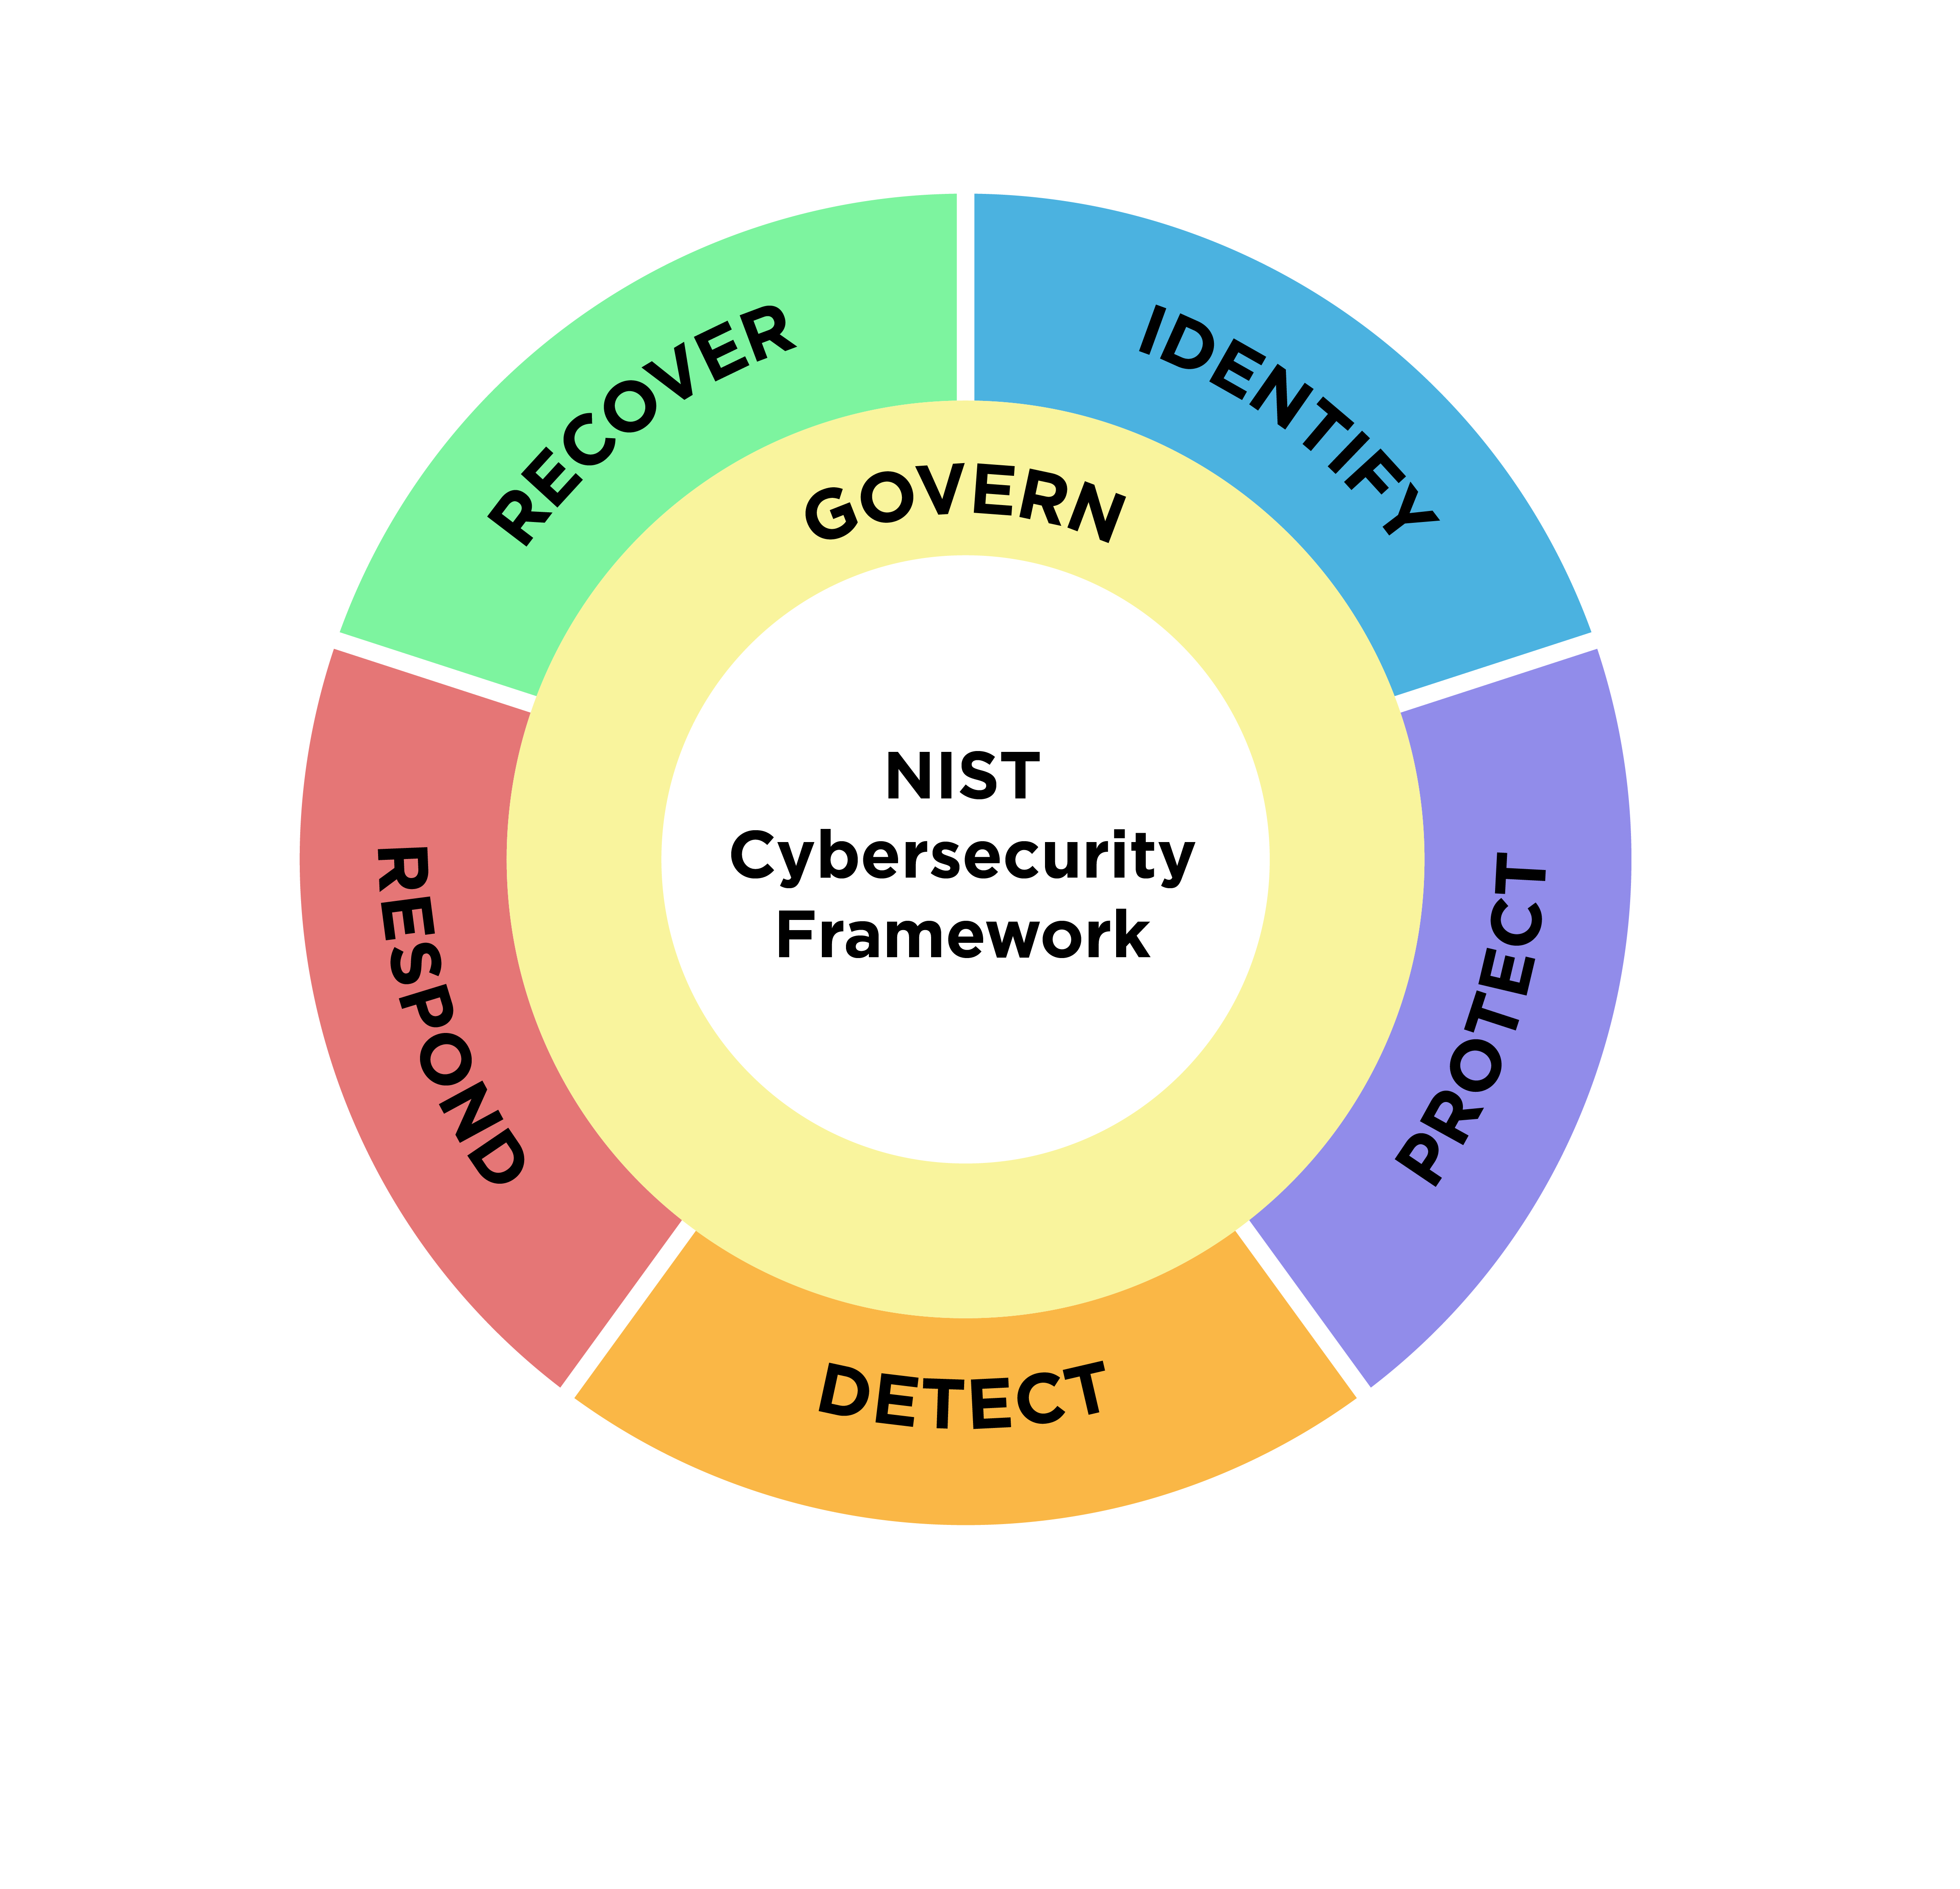
También relaciona el programa con las seis funciones de CSF 2.0: Govern, Identify, Protect, Detect, Respond y Recover. La estructura permite que dirección, seguridad, privacidad y continuidad compartan un lenguaje para asignar responsabilidades, establecer prioridades y supervisar el tratamiento de riesgos.
Impacto práctico para organizaciones
En una empresa que depende de servicios digitales, una interrupción puede combinar indisponibilidad operativa, exposición de datos, dependencia de un proveedor y daño reputacional. Un registro integrado de escenarios puede ayudar a presentar estas conexiones ante la dirección, comparar prioridades y justificar inversiones con impactos concretos.
La propuesta está dirigida a organizaciones de distintos tamaños y sectores. Para entidades ecuatorianas, puede servir como referencia técnica voluntaria para mejorar gobierno y comunicación del riesgo, pero no es una norma ecuatoriana ni crea por sí sola obligaciones legales para bancos, cooperativas u otras entidades. La aplicabilidad regulatoria local depende de las leyes y disposiciones de las autoridades competentes.
Estado y límites del documento
SP 800-221r1 está en etapa de borrador inicial. Su texto puede cambiar después del proceso de comentarios; por tanto, sus recomendaciones no deben presentarse como requisitos definitivos. NIST indica que la publicación busca alinear la gestión de riesgo de TIC con CSF 2.0 y ayudar a integrarla en el portafolio de riesgo de la empresa.
El anuncio no demuestra que exista un método único de cuantificación válido para todas las organizaciones ni reemplaza análisis sectoriales, obligaciones legales o estándares aplicables. Los equipos deben revisar el borrador completo y distinguir entre sus propuestas y los controles que ya estén exigidos por regulación, contrato o política interna.
Qué pueden hacer los equipos ahora
Los equipos de riesgo, ciberseguridad, privacidad, continuidad y tecnología pueden revisar el borrador como referencia y mapear sus principales escenarios a los procesos corporativos existentes. Es útil documentar propietarios, dependencias, impacto financiero y operativo, controles, decisiones de tratamiento y responsables de informar a la dirección.
Las entidades reguladas deben mantener sus obligaciones ecuatorianas como base y evaluar NIST únicamente como apoyo técnico pertinente. Las partes interesadas pueden consultar el texto oficial y remitir observaciones a NIST antes del 7 de diciembre de 2026. La retroalimentación recibida podría influir en la versión final.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1
- 2NIST CSRC: Updates 2026 ↗oficial
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista