MITRE añadirá sistemas de IA como plataforma propia en ATT&CK Enterprise
MITRE añadirá sistemas de IA como plataforma propia en ATT&CK Enterprise
MITRE anunció el 27 de octubre que ATT&CK Enterprise incorporará una plataforma para técnicas dirigidas a sistemas habilitados con IA. La expansión, prevista para comienzos de 2027, integrará información de ATLAS sobre riesgos como prompt injection y envenenamiento de resultados.
La IA entrará como plataforma explícita
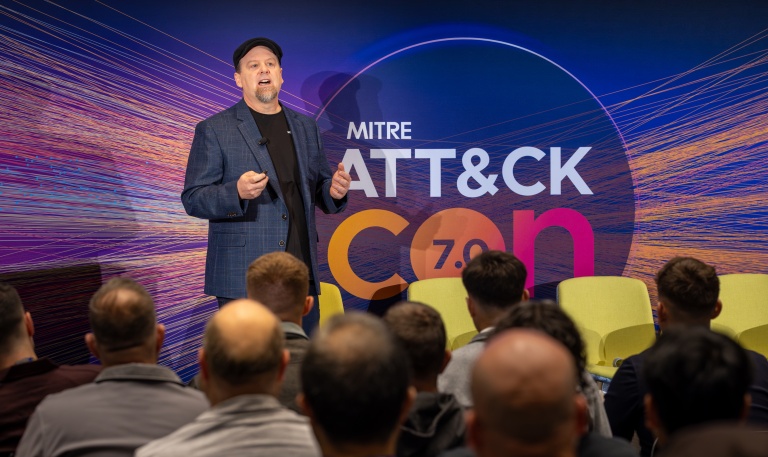
MITRE ATT&CK incorporará los sistemas habilitados con inteligencia artificial como una nueva plataforma dentro de ATT&CK Enterprise. El anuncio se realizó el 27 de octubre durante ATT&CKcon 7.0. MITRE prevé publicar el contenido a comienzos de 2027 y desarrollarlo en parte con información del marco ATLAS, que reúne técnicas y amenazas contra sistemas de IA.
El modelo de plataforma importa porque ATT&CK organiza conocimiento de tácticas, técnicas y procedimientos de adversarios en un formato usado por equipos de inteligencia de amenazas, detección y emulación. Una plataforma propia puede ayudar a describir cómo los atacantes afectan componentes de IA y relacionar esas acciones con sistemas, telemetría y controles existentes.
Prompt injection y envenenamiento de resultados
MITRE cita prompt injection y envenenamiento de resultados entre las técnicas que busca cubrir. Esos ejemplos abarcan ataques contra el comportamiento o los datos de sistemas de IA y muestran por qué una lista tradicional centrada en sistemas operativos, nube y dispositivos de red puede no describir adecuadamente todos los pasos de una intrusión que usa modelos o agentes.
La adición no significa que ATT&CK ya publique hoy una taxonomía final ni que cada producto de IA tenga el mismo perfil de riesgo. El contenido está anunciado para el año próximo. Los defensores deben distinguir entre planes de MITRE y una versión disponible con técnicas, mappings y criterios de detección que puedan incorporarse a herramientas de producción.
Cómo puede servir a equipos de seguridad
Cuando la plataforma esté publicada, los equipos podrán usarla para revisar si sus controles cubren ataques contra datos de entrenamiento, instrucciones, conectores, salidas o permisos de agentes. Una matriz de amenazas puede ayudar a traducir escenarios en hipótesis de detección, pruebas de seguridad y requisitos para proveedores. Integrar técnicas nuevas con ATT&CK existente también puede hacer más visible la relación entre una aplicación de IA y la infraestructura tradicional.
Mientras llega el contenido, las organizaciones pueden inventariar modelos, bases de conocimiento, integraciones, herramientas y privilegios concedidos a agentes. Registren quién puede alterar instrucciones, fuentes de recuperación y políticas; determinen qué datos entran y qué acciones automatizadas pueden ejecutarse. Esa preparación reduce el trabajo de adopción y mantiene el gobierno ligado a la arquitectura real, no a una lista abstracta de amenazas.
ATT&CK y ATLAS no son un estándar de certificación
MITRE describe ATT&CK como una base de conocimiento abierta sobre comportamiento adversario y ATLAS como una fuente de información sobre amenazas a IA. Estos marcos ayudan a organizar análisis y defensa; no certifican que una organización sea segura ni reemplazan controles regulatorios, evaluación de riesgos o pruebas técnicas. La entidad debe elegir qué técnicas aplican a su sistema.
La propia noticia también anticipa una actualización de las mitigaciones a “Protection Strategies”, con descripciones legibles por máquina. Esa pieza es parte del mismo anuncio de ATT&CKcon y se presenta como una futura publicación. Conviene seguir la fecha de lanzamiento y revisar el material real antes de actualizar procedimientos, métricas o herramientas con referencias todavía no disponibles.
Qué esperar en 2027
El anuncio documenta una intención y dirección de trabajo, no una taxonomía ya terminada. MITRE dice que el contenido aparecerá a comienzos del próximo año y que se apoyará en ATLAS y en personal dedicado a la plataforma de IA. La cobertura internacional lo vuelve útil para empresas que incorporan IA y para equipos que necesitan un vocabulario común de amenazas.
Al publicarse, será importante revisar cobertura, fuentes de evidencia y diferenciación entre técnicas observadas, demostraciones de red team y escenarios teóricos. Las organizaciones deberían mapear solo las técnicas respaldadas por su arquitectura y actualizar reglas de detección con pruebas. Hasta entonces, esta nota no atribuye una campaña particular ni afirma que los atacantes hayan explotado una nueva técnica por el anuncio.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista