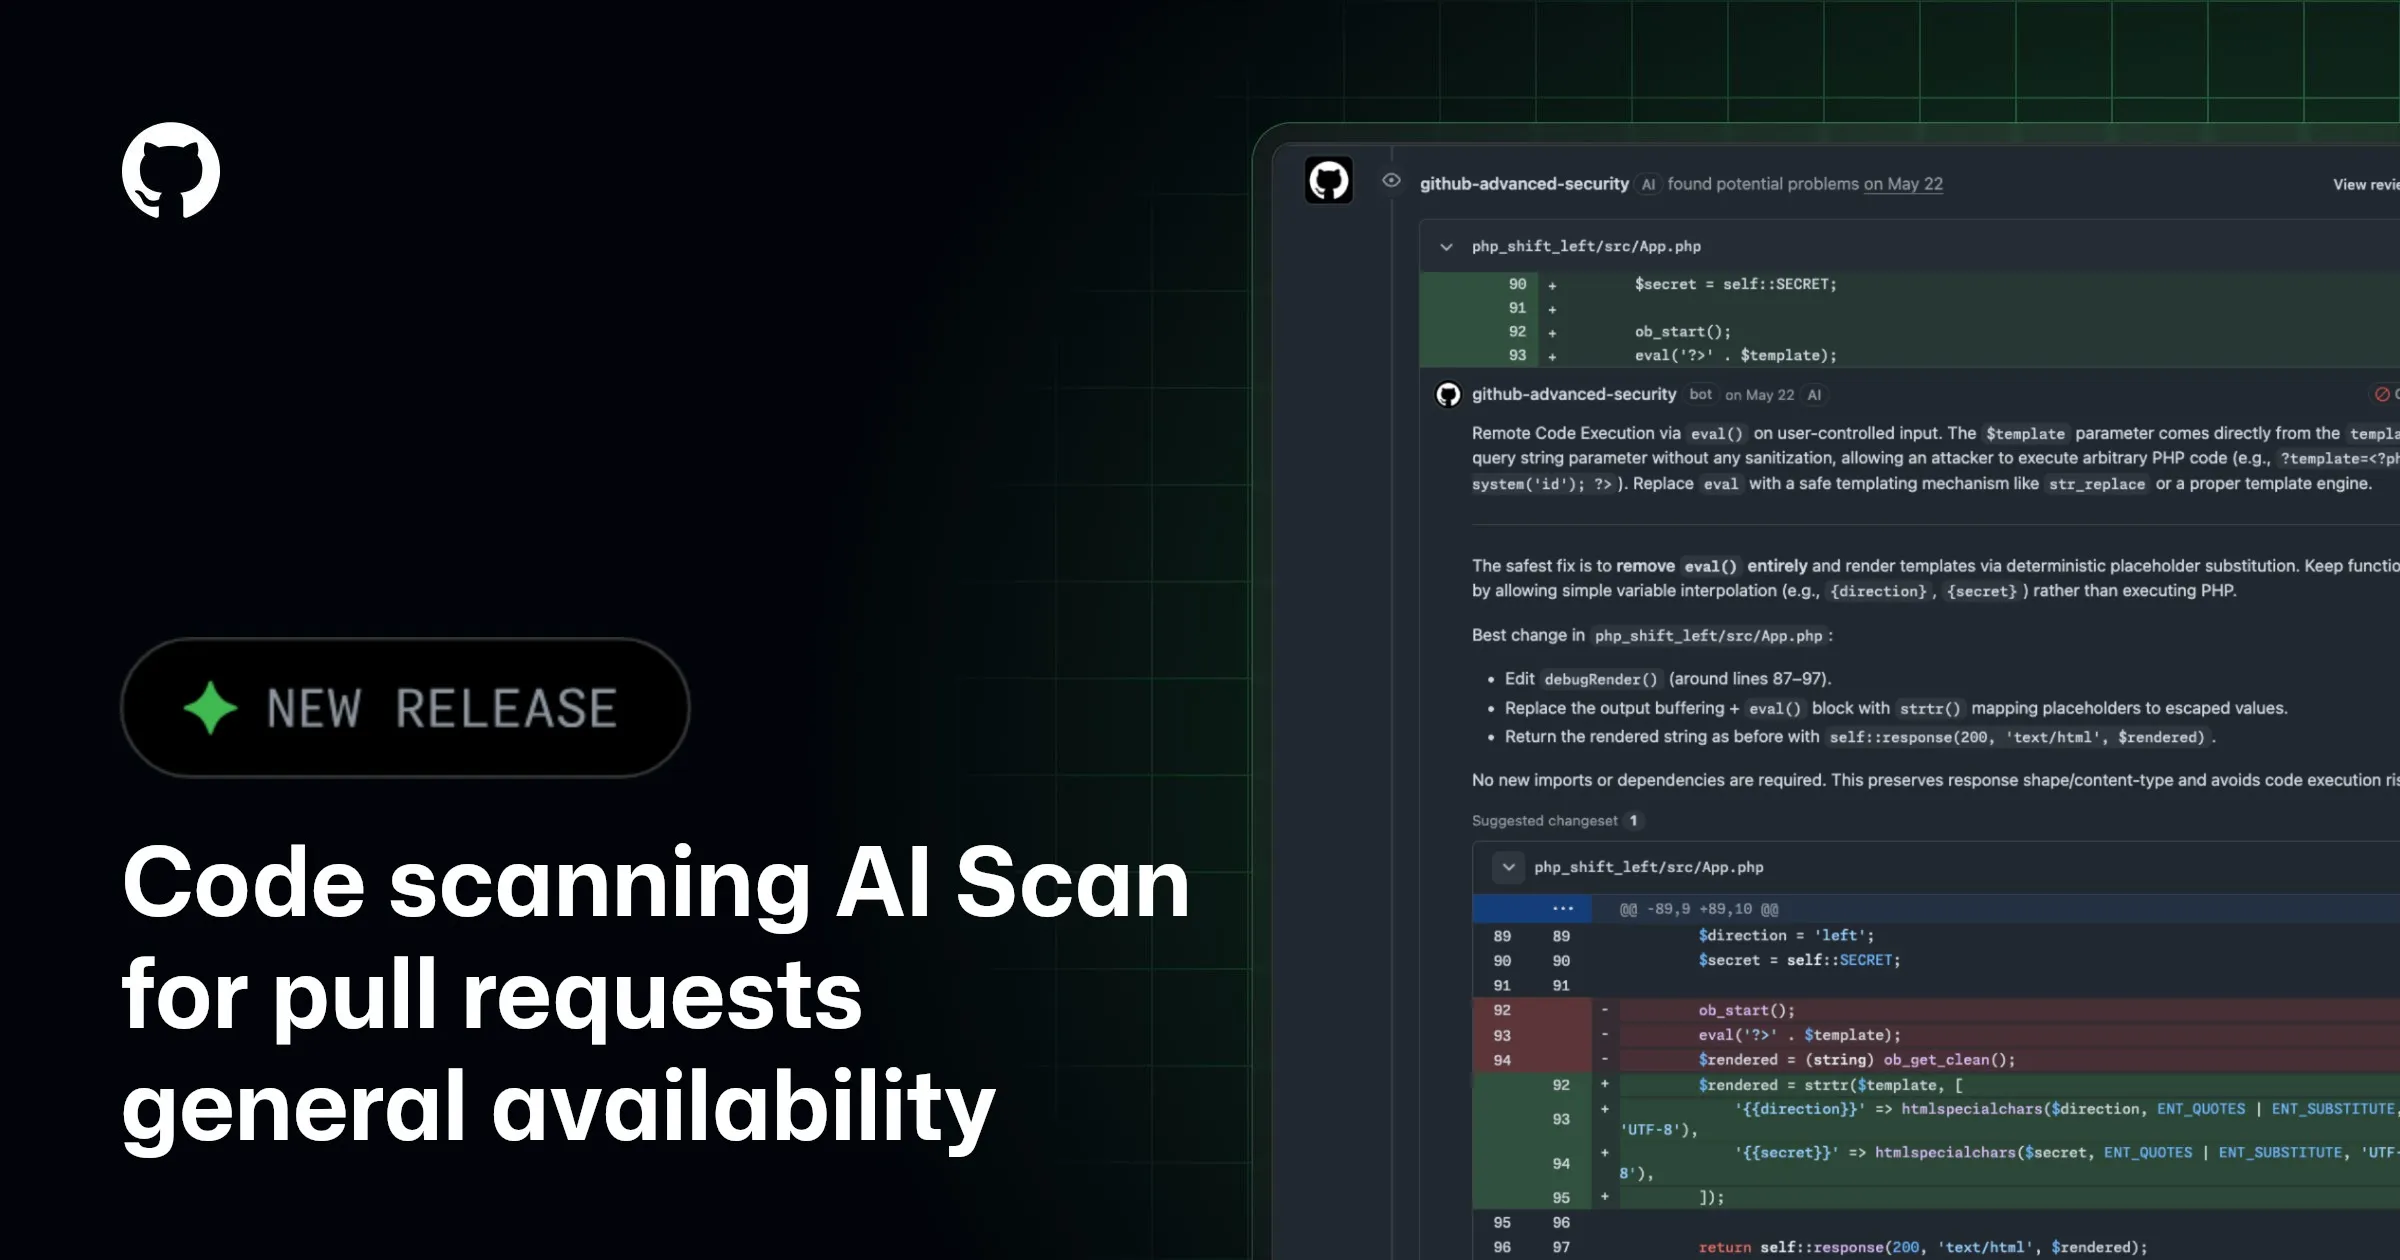
GitHub lleva AI Scan a disponibilidad general para revisar cambios fuera de la cobertura de CodeQL
GitHub lleva AI Scan a disponibilidad general para revisar cambios fuera de la cobertura de CodeQL
La actualización del 15 de octubre amplía el análisis de seguridad de pull requests a lenguajes y formatos como PHP, Bash, Terraform y Dockerfiles. Sus hallazgos son orientativos y no bloquean por sí mismos la fusión de cambios.
Cobertura complementaria para cambios de código
GitHub declaró el 15 de octubre la disponibilidad general de AI Scan para pull requests. El servicio complementa CodeQL en lenguajes y formatos que este no cubre, como PHP, Shell/Bash, Terraform y Dockerfiles.
Los resultados aparecen con una identificación de IA y pueden incluir explicación y propuesta de corrección. GitHub especifica que son orientativos: no hacen fallar el control de escaneo ni bloquean fusiones mediante las reglas correspondientes.
Permisos, costo y límites operativos
La función requiere habilitar el escaneo y la configuración efectiva de AI Scan. Para repositorios privados e internos de organizaciones se necesita Code Security o Advanced Security; no exige una licencia de Copilot. Su uso consume créditos de seguridad de IA.
- Mantener revisión humana y pruebas antes de aplicar una corrección sugerida.
- Revisar las exclusiones para forks y solicitudes de Dependabot.
- Definir presupuestos y medir falsos positivos y remediaciones efectivas.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1GitHub — AI Scan generally available ↗fabricante
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista