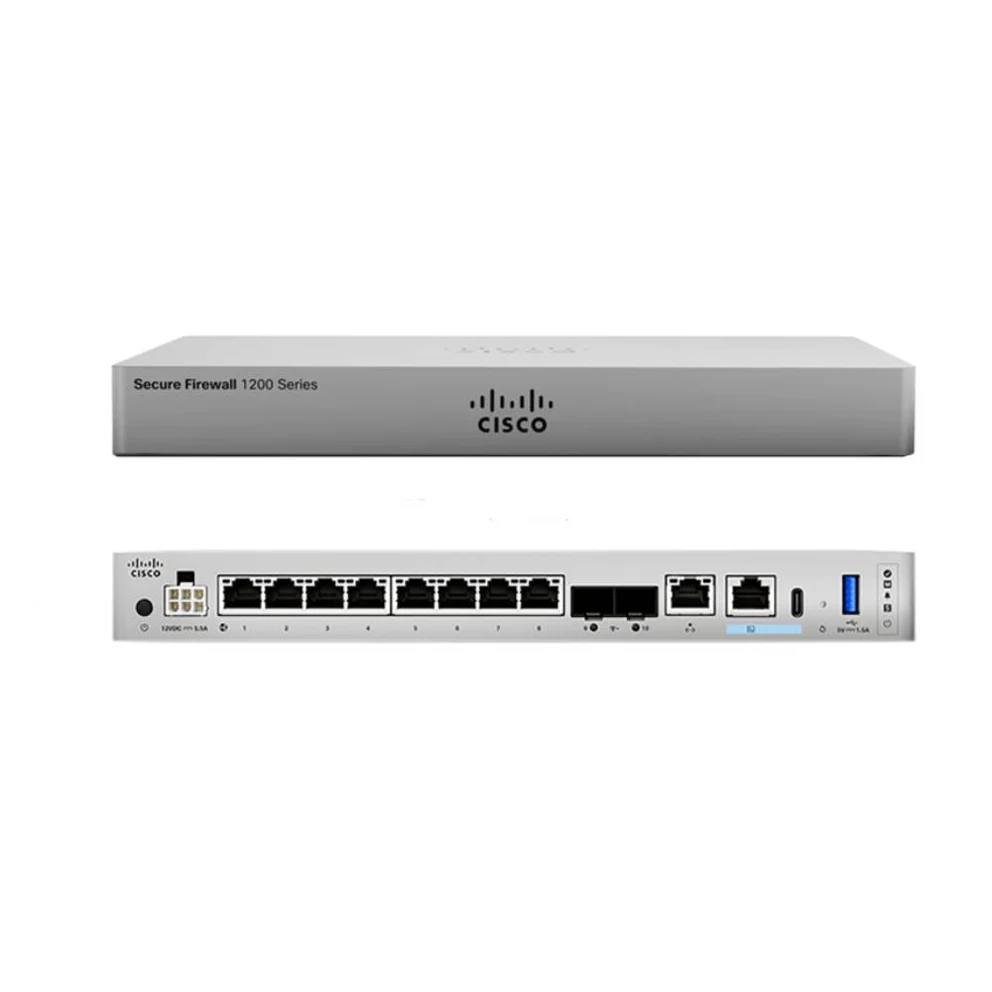
Cisco confirma explotación activa de una falla que reinicia firewalls ASA y FTD por VPN SSL
Cisco confirma explotación activa de una falla que reinicia firewalls ASA y FTD por VPN SSL
CVE-2026-76418 permite a un atacante remoto sin autenticación provocar reinicios en equipos con VPN SSL y autenticación secundaria; Cisco informa explotación activa y recomienda actualizar.
Qué confirmó Cisco
Cisco publicó el 28 de octubre de 2026 una alerta de severidad alta para CVE-2026-76418, una vulnerabilidad en el servicio de acceso remoto SSL VPN de Cisco Secure Firewall ASA y Secure Firewall Threat Defense (FTD). La compañía afirma que su equipo de respuesta PSIRT tuvo conocimiento de explotación activa durante octubre. No ha divulgado en la alerta el número de víctimas, los actores implicados ni el alcance geográfico de los ataques, por lo que esos datos no deben inferirse.
El resultado descrito es una denegación de servicio: una solicitud manipulada puede hacer que el dispositivo afectado se reinicie inesperadamente. Cisco asignó CVSS 8.6. La falla no requiere autenticación ni interacción del usuario, pero la exposición depende de una configuración específica; no se trata de que todo dispositivo Cisco Secure Firewall sea vulnerable por defecto.
Configuración que eleva la exposición
La alerta delimita la condición: el equipo debe ejecutar una versión vulnerable de ASA o FTD, tener accesible el servicio de inicio de sesión de SSL VPN y contar con un grupo de túnel que use autenticación secundaria. Cisco explica que la causa son errores lógicos en el tratamiento de esa autenticación secundaria. También advierte que no hace falta completar un inicio de sesión válido para alcanzar la ruta vulnerable.
Los equipos de seguridad deberían inventariar las versiones, revisar si SSL VPN está habilitado en alguna interfaz y examinar la configuración de todos los grupos de túnel, incluido DefaultWEBVPNGroup. La verificación no debe limitarse a los perfiles visibles en la página de acceso: Cisco señala que el grupo predeterminado puede seguir siendo relevante aunque se haya deshabilitado la lista de grupos.
Explotación e impacto operativo
Un reinicio de firewall puede interrumpir conexiones VPN de trabajadores, proveedores y administradores, además de degradar servicios que dependen del dispositivo. El efecto inmediato publicado es disponibilidad; la alerta no atribuye a esta CVE robo de credenciales, ejecución de código o acceso a datos. La mención de explotación activa eleva la prioridad porque indica que el fallo está siendo utilizado, aunque Cisco no ofrece detalles técnicos que permitan precisar si los ataques observados provocaron reinicios en todos los casos.
La exposición depende de una combinación de versión, servicio alcanzable y autenticación secundaria. Por ello, una revisión de configuración y telemetría ayuda a decidir la urgencia en cada entorno, pero no reemplaza el parche. Para organizaciones con VPN publicada en Internet, el análisis debe tratarse como una tarea de respuesta prioritaria y coordinarse con los responsables de redes y continuidad.
Corrección y mitigación temporal
Cisco recomienda instalar una versión corregida. En ASA, las ramas afectadas tienen versiones reparadas que incluyen 9.16.4.104, 9.18.4.96, 9.20.4.50, 9.22.3.200 y 9.23.1.48, además de las indicadas para las ramas posteriores en la tabla del fabricante. Para FTD, la alerta señala versiones corregidas como 7.0.11, 7.2.13, 7.4.9, 7.6.7, 7.7.14, 10.0.3 y 10.1.1. Cada organización debe cotejar su rama exacta con la tabla oficial antes de planificar el cambio.
Cisco dice que no hay una solución alternativa que elimine el problema. Como mitigación, el fabricante propone deshabilitar la autenticación secundaria en los grupos afectados o, en determinadas configuraciones, deshabilitar la lista de grupos. Esta medida puede reducir la seguridad o cambiar el acceso de usuarios; debe evaluarse con pruebas y control de cambios. Cisco considera las mitigaciones temporales y recomienda actualizar al software corregido.
Qué revisar en la respuesta
Además del parche, conviene comprobar registros de reinicio, eventos de VPN y cambios de configuración, preservando la evidencia antes de rotar o limpiar registros. Los equipos deben confirmar que la versión instalada quedó efectivamente activa y que la política desplegada coincide con la configuración prevista en ASA o FTD. Si se observan reinicios no planificados, se recomienda escalar al equipo de respuesta a incidentes y a Cisco TAC, sin asumir que la CVE es la única causa posible.
La conclusión editorial se limita a lo verificable: existe una falla de alto impacto en disponibilidad, Cisco reporta explotación activa y publicó versiones corregidas. La alerta no prueba que una organización determinada haya sido comprometida ni que haya ocurrido extracción de datos. La prioridad debe recaer en identificar los dispositivos y configuraciones afectados, actualizar con rapidez y documentar cualquier mitigación que temporalmente altere la autenticación de acceso remoto.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1Attackers Exploit Second Cisco Firewall VPN Zero-Day Since August ↗prensa especializada
- 2
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista